

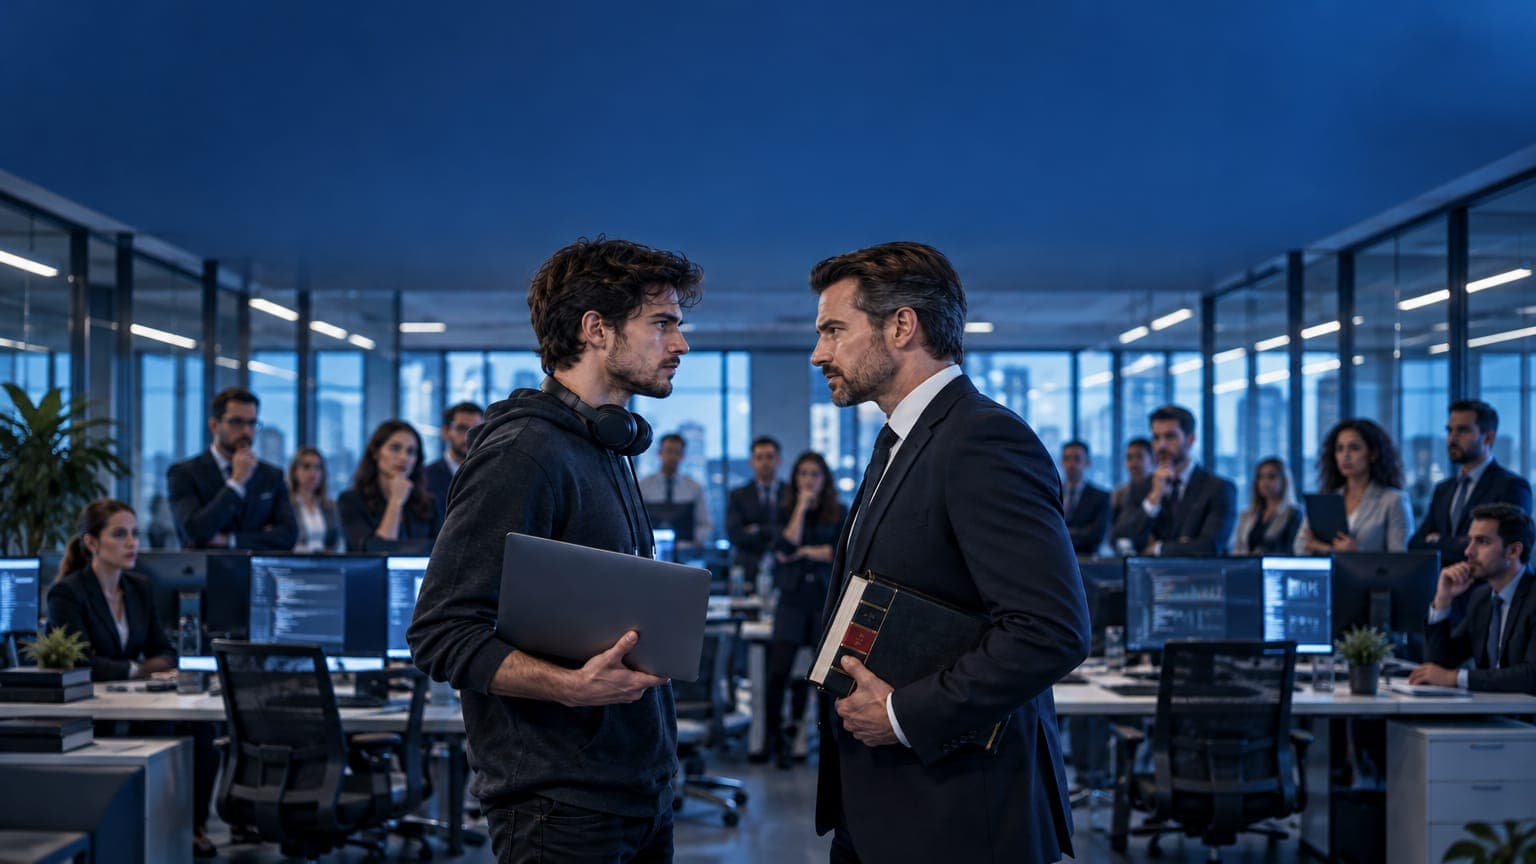
82% das empresas brasileiras usam IA sem saber quem é responsável pela segurança. TI acha que é responsabilidade do Jurídico. Jurídico acha que é responsabilidade de TI. Resultado: Shadow AI descontrolado, R$ 2,65 milhões de custo anual e zero conformidade. Descubra como definir responsabilidades e recuperar controle.
O vácuo de responsabilidade que custa milhões
Um cenário cada vez mais comum nas empresas brasileiras: O gestor de TI recebe uma solicitação para "avaliar segurança de uma ferramenta de IA". Ele responde: "Isso é responsabilidade do Jurídico, não minha." O Jurídico recebe a mesma solicitação e diz: "Isso é questão técnica, fala com TI." Enquanto isso, os colaboradores continuam usando ChatGPT, Claude, Gemini e dezenas de outras ferramentas sem que ninguém saiba o quê, por quê ou com quais dados.
Essa confusão não é acidental. É resultado de uma lacuna estrutural nas organizações: a IA não é "de TI" nem "de Jurídico". É de ambos. E quando é de ambos, frequentemente é de ninguém.
Os números da desorganização
Quem deveria ser responsável? O problema da resposta "ninguém"
Quando perguntamos aos executivos "quem é responsável pela segurança da IA?", as respostas são preocupantes:
TI diz:
"Não é minha responsabilidade. Isso é estratégico, não técnico. Fala com Jurídico ou com a liderança."
Resultado: TI não mapeia ferramentas, não audita uso, não bloqueia riscos.
Jurídico diz:
"Não é minha responsabilidade. Isso é técnico. Fala com TI para implementar."
Resultado: Jurídico não valida conformidade, não revisa riscos legais, não documenta decisões.
Liderança diz:
"Quero IA implementada rápido. Vocês dois resolvem como."
Resultado: TI e Jurídico ficam em conflito. Nada sai do papel.
Colaboradores fazem:
Usam IA por conta própria porque ninguém disse que não podia.
Resultado: Shadow AI cresce. Dados corporativos em ferramentas públicas. Ninguém sabe.
Os três custos do vácuo de responsabilidade
1. Shadow AI descontrolado (51% das empresas já foram afetadas)
Quando responsabilidades não estão claras, colaboradores usam ferramentas sem autorização:
- 40-43% dos profissionais brasileiros usam IA por conta própria para otimizar tarefas diárias
- Dados confidenciais sendo inseridos em ferramentas públicas (ChatGPT, Claude, Gemini)
- Risco de vazamento: Dados podem ser usados para treinar modelos futuros
- Impossibilidade de auditoria: Ninguém sabe com quais dados a IA está sendo alimentada
2. Gastos duplicados (35% do orçamento de software)
Sem visibilidade centralizada, diferentes departamentos contratam as mesmas ferramentas:
- Marketing paga ChatGPT Plus individual
- Vendas paga Copilot Pro
- RH paga Claude Pro
- TI já tinha essas funcionalidades no Microsoft 365
Resultado: Uma empresa com 500 colaboradores pode estar gastando R$ 500 mil a R$ 1,5 milhão por ano a mais do que deveria.
3. Riscos de conformidade invisíveis
Quando ninguém é responsável, ninguém está monitorando:
- LGPD: Dados pessoais sendo processados sem base legal clara
- Marco Legal da IA: Quando entrar em vigor, empresa não estará preparada
- Auditoria: Impossível comprovar conformidade em caso de fiscalização
- Responsabilidade legal: Se algo der errado (erro de IA, vazamento), quem responde?
O modelo correto: TI e Jurídico trabalhando juntos
Responsabilidades complementares, não conflitantes
A solução não é dar toda responsabilidade para uma área. É definir papéis claros onde TI e Jurídico trabalham juntos, com cada um focando em seu ponto forte:
TI — Responsável pela infraestrutura segura e visibilidade
- Mapear todas as ferramentas de IA em uso (inventário completo)
- Avaliar segurança técnica de cada ferramenta
- Implementar AI Gateway centralizado
- Garantir que dados corporativos estejam protegidos
- Auditar e rastrear cada uso de IA
- Responder a incidentes de segurança em < 4 horas
Jurídico — Responsável por conformidade e risco legal
- Revisar conformidade com LGPD de cada ferramenta
- Avaliar riscos legais de uso de IA
- Revisar termos de serviço (dados não são usados para treinar modelos?)
- Garantir documentação para auditoria regulatória
- Assessorar sobre responsabilidade legal em caso de erro
- Acompanhar Marco Legal da IA e regulações futuras
Decisões que precisam de ambos (TI + Jurídico):
- Aprovar novas ferramentas de IA para uso corporativo
- Definir política de dados: o que pode ir para qual IA
- Estabelecer critérios de conformidade e segurança
- Revisar incidentes de segurança relacionados a IA
- Comunicar riscos para a liderança
- Revisar e atualizar políticas anualmente
Estrutura de governança prática
O Comitê de Governança de IA
A melhor forma de TI e Jurídico trabalharem juntos é criar um Comitê de Governança de IA que se reúne mensalmente:
| Participante | Responsabilidade | O que traz para a reunião |
|---|---|---|
| Gerente de TI | Infraestrutura, segurança, visibilidade | Relatório de ferramentas em uso, incidentes de segurança, status de AI Gateway |
| Gerente Jurídico | Conformidade, risco legal | Análise de conformidade LGPD, avaliação de termos de serviço, riscos identificados |
| CFO | Orçamento, ROI | Gastos com IA, análise de custos, oportunidades de economia |
| Liderança (CEO/COO) | Decisão final, estratégia | Prioridades, aprovação de políticas, resolução de conflitos |
Agenda fixa do Comitê (reunião mensal de 1h)
- Relatório de conformidade (15 min): Jurídico + TI apresentam status. Há riscos? Há incidentes?
- Solicitações de novas ferramentas (20 min): TI avalia segurança. Jurídico avalia conformidade. Ambos precisam aprovar.
- Métricas de segurança (15 min): TI apresenta: incidentes, tempo de resposta, ferramentas não autorizadas detectadas.
- Análise de custos (10 min): CFO apresenta: gastos totais, ferramentas duplicadas, oportunidades de economia.
Como implementar: Passo a passo
1Semana 1: Primeira reunião TI + Jurídico
Discuta o problema. Alinhamento de visão. Quem faz o quê? Crie "Charter de IA" que defina responsabilidades de forma escrita e formal.
2Semana 2: Auditoria de Shadow AI
TI: Quais ferramentas estão em uso? Analise faturas de cartão corporativo, extensões de navegador, logs de rede. Jurídico: Cada ferramenta é conforme com LGPD?
3Semana 3: Defina política de dados
Juntos, criem regra clara: dados VERDES (públicos) podem ir para qualquer IA. Dados VERMELHOS (confidenciais) só para instâncias privadas homologadas.
4Semana 4: Implemente AI Gateway
Escolha plataforma central (como Quintus) que integre múltiplos modelos de IA com controle de acesso, trilha de auditoria e conformidade integrada.
5Semana 5-6: Estabeleça Comitê de Governança
Agende primeira reunião mensal. Defina agenda fixa. Todos os meses: revisar conformidade, resolver conflitos, aprovar novas ferramentas.
O impacto de ter responsabilidades claras
| Métrica | Sem responsabilidades claras | Com responsabilidades claras |
|---|---|---|
| Visibilidade de IA em uso | 0% — ninguém sabe | 100% — TI mapeia tudo |
| Conformidade LGPD | Desconhecida — sem auditoria | Comprovada — trilha de auditoria |
| Tempo para responder a incidente | Semanas (ou nunca) | Horas (< 4h) |
| Custo de ferramentas (500 users) | R$ 80-150k/mês | R$ 25-40k/mês |
| Risco de vazamento | ALTO — dados em ferramentas públicas | BAIXO — dados em instância corporativa |
| Políticas formais | 0 — improviso total | 100% — documentadas e formais |
Como a Quintus pode ajudar TI e Jurídico
Implementar governança de IA do zero é complexo. É por isso que a Quintus foi criada.
Desde sua fundação, a Quintus foi desenvolvida para ser o AI Gateway corporativo que permite TI e Jurídico trabalharem juntos:
1. Visibilidade completa para TI
Saber exatamente quem usou qual IA, quando, com quais dados, com qual resultado. Dashboard em tempo real com métricas de uso, segurança e desempenho. TI consegue eliminar Shadow AI em 2-4 semanas.
2. Conformidade integrada para Jurídico
Trilha de auditoria completa de cada interação. Conformidade com LGPD garantida. Dados corporativos protegidos. Tudo pronto para reguladores. Jurídico consegue comprovar conformidade em caso de auditoria.
3. Controle de acesso granular
Defina quem pode acessar qual IA. Bloqueie dados confidenciais automaticamente. Cada acesso é rastreado e auditado. Segurança sem atrito para colaboradores.
4. Centralização de múltiplos modelos
Acesse GPT-4, Claude, Gemini e outros modelos através de uma única interface. Colaboradores não precisam ter múltiplas contas. Redução de 30-40% em custos.
5. Política de dados automática
Configure regras: dados VERDES podem ir para qualquer IA. Dados VERMELHOS são bloqueados automaticamente. Sem exceções. Conformidade sem exceções.
Conclusão: Responsabilidade clara = IA segura e lucrativa
A questão "Quem é responsável pela segurança da IA?" tem uma resposta: TI e Jurídico. Juntos. Mas "juntos" só funciona se papéis estão claramente definidos e há um processo de governança.
Empresas que conseguem fazer isso nos próximos meses estarão anos à frente:
- ✓ Mais seguras (Shadow AI eliminado, dados protegidos)
- ✓ Mais eficientes (custos reduzidos em 30-40%)
- ✓ Mais conformes (zero risco regulatório)
- ✓ Mais inovadoras (TI e Jurídico trabalham juntos, não contra)
O tempo para agir é AGORA. Confusão entre TI e Jurídico só aumenta com o tempo.
Próximos passos:
- Reúna TI e Jurídico para primeira conversa
- Faça auditoria de Shadow AI na sua empresa
- Escreva Charter de IA com responsabilidades claras
- Implemente AI Gateway centralizado (como Quintus)
- Estabeleça Comitê de Governança de IA
- Monitore continuamente e ajuste conforme necessário
Se você quer entender melhor como sua empresa pode implementar governança de IA com TI e Jurídico trabalhando juntos, converse com nosso time. Temos experiência em guiar empresas brasileiras através dessa transformação.
Responsabilidade clara entre TI e Jurídico. IA segura. Resultados lucrativos. Esse é o futuro.